工业互联网数据流转安全如何全程可控?ping64全周期管控方案详解
引言:工业互联网数据安全的新挑战
随着工业互联网的深入发展,数据已成为驱动制造业数字化转型的核心生产要素。从设备传感器采集的实时运行数据,到跨企业协同的供应链数据,再到云端分析的工艺优化模型,数据在工业互联网中高频流转、多主体共享。数据流转链条的延长也带来了泄露、篡改、滥用等安全风险。如何实现数据从采集、传输、存储、处理到销毁的全周期安全管控,成为工业互联网服务商面临的关键课题。ping64全周期管控方案应运而生,为工业互联网数据服务提供了一套端到端的安全解决方案。
一、全周期管控的核心框架
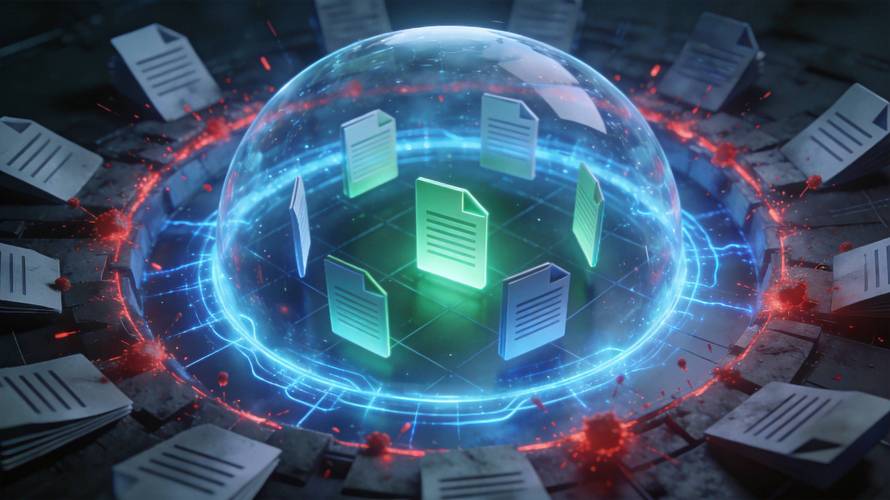
ping64方案以“数据跟着业务走,安全围着数据转”为设计理念,构建了覆盖数据全生命周期的六阶段管控体系:
- 数据采集:在设备端嵌入轻量级安全模块,实现数据源头可信标识与加密上传。
- 数据传输:采用双向认证与动态加密隧道,防止链路窃听与中间人攻击。
- 数据存储:通过分布式密钥管理与分片加密,确保静态数据机密性与完整性。
- 数据共享:基于同态加密与隐私计算,实现“数据可用不可见”的跨域流通。
- 数据处理:利用可信执行环境(TEE)与区块链存证,保障计算过程可审计。
- 数据销毁:通过密钥销毁与介质擦除双重机制,实现数据不可恢复的彻底消除。
二、ping64方案的技术详解
2.1 统一身份与动态授权
ping64为每个数据主体(设备、用户、应用)分配唯一数字身份,并基于属性加密(ABE)实现细粒度访问控制。权限随数据流转动态调整,避免越权访问。
2.2 全链路加密与密钥管理
采用国密SM2/SM4算法,对传输和存储数据全程加密。密钥由硬件安全模块(HSM)集中管理,支持密钥轮换与分域隔离,即使单点泄露也不影响全局。
2.3 区块链存证与审计
数据操作日志实时上链,形成不可篡改的审计轨迹。一旦发生异常访问,可快速溯源定责,满足合规要求。
2.4 隐私计算与数据沙箱
针对多源数据融合场景,集成多方安全计算(MPC)与联邦学习,在不出域的前提下完成联合建模。数据沙箱则提供隔离环境,防止二次泄露。
2.5 智能风险感知与响应
引入AI行为分析引擎,实时监测数据流转异常(如异常流量、非工作时间访问)。触发告警后,自动执行阻断、降权或诱捕等响应策略。
三、工业互联网数据服务的实践价值
ping64方案已在多个工业互联网平台落地,为数据服务带来显著效益:
- 合规性提升:满足《数据安全法》《个人信息保护法》及行业监管要求。
- 流通效率提高:在安全前提下,数据共享审批时间缩短60%。
- 运营成本降低:自动化管控减少人工干预,安全运维成本下降40%。
- 业务创新加速:供应链金融、协同制造等场景得以安全开展。
四、部署建议与展望
企业部署ping64方案时,建议遵循“分级分类、急用先行”原则:先对核心数据资产完成盘点与定级,再逐步扩展至全业务流。随着5G、边缘计算与AI的融合,ping64将持续演进,向自适应、自免疫的智能安全体系迈进,为工业互联网数据服务筑牢可信基座。
###
工业互联网数据流转安全并非单点技术博弈,而是体系化工程。ping64全周期管控方案通过技术、流程与管理的深度融合,真正实现了数据“看得见、管得住、可追溯、能销毁”,为工业互联网数据服务的高质量发展提供了坚实保障。